
Milhões de tentativas de invasão, falhas críticas descobertas com inteligência artificial e suspensão de serviços digitais no Brasil revelam um novo desafio para a segurança das fazendas conectadas.
Uma onda de ataques cibernéticos registrada entre quarta-feira (21) e quinta-feira (22) de outubro de 2026 colocou governos, empresas e especialistas em segurança digital em estado de alerta. Milhões de tentativas de invasão foram detectadas após a divulgação de duas vulnerabilidades graves em sistemas utilizados mundialmente, levando instituições a suspender serviços e atualizar suas plataformas às pressas. No Brasil, a situação mobilizou o governo federal e provocou a interrupção preventiva de sistemas administrativos. O episódio também acendeu uma discussão que ganha importância no agronegócio: até que ponto tratores inteligentes, drones agrícolas e máquinas conectadas à internet estão protegidos contra criminosos digitais?
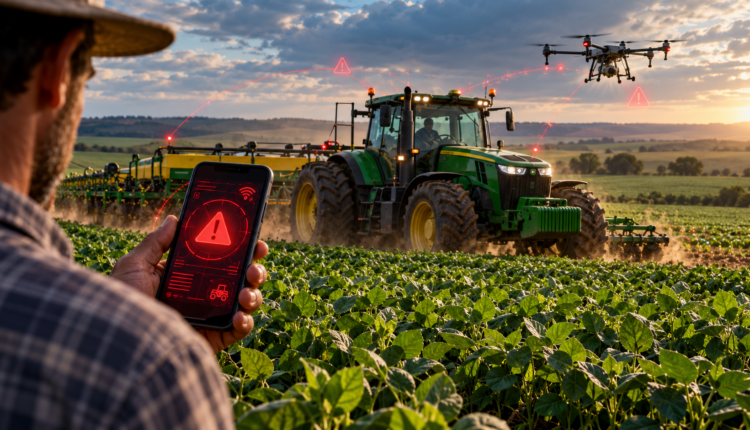
A preocupação não é apenas tecnológica. O avanço da inteligência artificial, da agricultura de precisão e do controle de equipamentos por smartphones transformou a maneira como as propriedades rurais trabalham. Hoje, aplicativos permitem acompanhar máquinas em tempo real, enviar planos de operação ao campo, monitorar pulverizações, acessar diagnósticos mecânicos e compartilhar informações com prestadores de serviço. Quanto maior a integração digital, maior a necessidade de proteger os sistemas que armazenam informações e autorizam operações. Embora não exista confirmação de que os ataques desta semana tenham assumido o controle de tratores ou drones, os acontecimentos expõem riscos que já precisam entrar na agenda de produtores, cooperativas, fabricantes e empresas de tecnologia agrícola.
Ataques hackers se multiplicaram e obrigaram governos a reagir
O episódio que desencadeou a mobilização internacional envolve duas vulnerabilidades na linguagem de programação PHP, amplamente utilizada em sites, plataformas corporativas e serviços digitais.
As falhas, identificadas como CVE-2026-109618 e CVE-2026-109619, receberam classificação de gravidade 9,2 em uma escala de até 10 pontos. Ambas podem permitir, em determinadas condições, que criminosos executem comandos em servidores vulneráveis sem precisar de usuário ou senha.
A dimensão da ameaça começou a ficar evidente quando a Cloudflare, uma das maiores empresas de infraestrutura e segurança da internet, passou a registrar um crescimento acelerado nas tentativas de exploração.
Segundo informações divulgadas pelo presidente-executivo da companhia, Matthew Prince, foram observadas milhares de tentativas nas dez horas anteriores à divulgação pública das falhas. Em apenas 45 minutos após o anúncio, o volume já havia alcançado dezenas de milhares de tentativas. Duas horas depois, eram centenas de milhares. Até quinta-feira (22), o total havia chegado à casa dos milhões.
A Amazon Web Services (AWS) acrescentou outro elemento preocupante: seus sistemas de monitoramento identificaram uma tentativa de exploração em 17 de outubro, quatro dias antes da divulgação oficial das vulnerabilidades.
A descoberta indica que criminosos podem ter obtido conhecimento sobre o problema antes de as correções estarem disponíveis publicamente.
É importante distinguir o volume de ataques de seus resultados. Milhões de tentativas não significam milhões de sistemas invadidos. Até o momento, os dados apresentados pelas empresas de segurança não permitem afirmar que houve comprometimento bem-sucedido nessa escala.
A corrida para corrigir os sistemas também atingiu serviços digitais de bancos, transportes e governos em diferentes países.
Brasil suspendeu sistemas após alerta de segurança nacional
A preocupação chegou diretamente ao governo brasileiro.
Na quinta-feira (22), o Ministério da Gestão e da Inovação em Serviços Públicos confirmou que unidades de tecnologia do governo federal haviam sido orientadas a proteger servidores, restringir acessos externos e instalar as atualizações de segurança necessárias.
Entre os serviços afetados esteve o Sistema Eletrônico de Informações (SEI), utilizado para tramitação de processos administrativos em órgãos públicos.
A suspensão foi preventiva. O governo esclareceu que a plataforma GOV.BR continuava funcionando normalmente e que os sites institucionais federais não haviam sido afetados da mesma maneira.
O Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR.Gov) classificou as vulnerabilidades como críticas e recomendou atualização imediata dos servidores expostos.
A situação demonstra como uma única falha em uma tecnologia amplamente empregada pode exigir ações simultâneas de organizações que, aparentemente, não possuem qualquer relação entre si.
Para o agronegócio, essa dependência compartilhada merece atenção especial. Plataformas de gestão rural, sistemas comerciais, serviços de cooperativas e aplicativos agrícolas podem utilizar diferentes fornecedores de infraestrutura, armazenamento e processamento de dados.
Quando um componente digital compartilhado apresenta uma vulnerabilidade, os efeitos podem ultrapassar o setor de tecnologia e alcançar atividades essenciais à operação de uma empresa ou propriedade rural.
Isso não significa que todos os softwares utilizados no campo possuam a falha PHP2Shell. A exposição depende da tecnologia empregada em seus servidores, das versões instaladas e das medidas de segurança adotadas.
Tratores modernos já recebem informações enviadas pelo celular
O avanço dos equipamentos conectados ajuda a explicar por que a cibersegurança passou a ter importância estratégica no campo.
Na plataforma John Deere Operations Center, por exemplo, o produtor pode utilizar celular, tablet ou computador para acompanhar operações agrícolas, visualizar informações das máquinas e planejar atividades.
Segundo a própria fabricante, a tecnologia permite enviar planos de trabalho diretamente do dispositivo digital para máquinas compatíveis em operação no campo, além de acompanhar resultados e compartilhar informações com parceiros autorizados.
Soluções de conectividade como o JDLink também possibilitam monitoramento remoto de equipamentos, incluindo dados operacionais e informações relacionadas à manutenção.
A assistência técnica pode, mediante as condições e autorizações previstas pelo sistema, acessar informações e monitores das máquinas para orientar operadores e realizar diagnósticos.
Essas funções representam ganhos importantes de produtividade, mas também reforçam a necessidade de controlar quem possui acesso às contas, aos dados e às integrações digitais.
Existe, entretanto, uma diferença fundamental entre enviar um plano de trabalho, visualizar o monitor de um equipamento e assumir seu controle físico.
Os recursos variam conforme o modelo, as permissões e os sistemas de segurança. Uma invasão de conta não significa automaticamente que o criminoso conseguirá movimentar um trator ou desativar seus mecanismos de proteção.
O risco deve ser analisado considerando toda a cadeia de conectividade, desde o smartphone até as plataformas de armazenamento e comunicação.
Drones agrícolas também dependem de plataformas conectadas
Nos drones, a digitalização ganhou velocidade com a expansão das operações de pulverização e distribuição de insumos.
A DJI, uma das principais fabricantes mundiais de drones agrícolas, oferece a plataforma SmartFarm para gerenciamento de equipamentos da linha Agras.
Entre suas funcionalidades estão o acompanhamento de operações, o compartilhamento de áreas, a consulta a trajetórias de voo, o planejamento de missões e a sincronização de informações com controles compatíveis.
Em fazendas com várias aeronaves e equipes de aplicação, esse tipo de tecnologia facilita o gerenciamento das atividades.
Contudo, também cria a necessidade de proteção das contas e das informações utilizadas no planejamento das operações.
Uma invasão de sistema, dependendo das permissões disponíveis e das medidas de segurança implementadas, poderia comprometer dados de talhões, registros operacionais ou informações compartilhadas entre equipes.
Em um cenário mais grave, alterações não autorizadas em parâmetros ou planos de missão poderiam representar riscos operacionais, caso alcançassem o equipamento e não fossem barradas pelas proteções existentes.
Não há evidência de que a onda de ataques envolvendo as vulnerabilidades do PHP tenha provocado esse tipo de ocorrência em drones agrícolas.
A preocupação está na possibilidade de ataques futuros explorarem diferentes partes do ecossistema digital utilizado pelas máquinas.
Inteligência artificial acelera a disputa entre hackers e empresas de segurança
Um dos aspectos mais relevantes dos recentes acontecimentos está no papel da inteligência artificial.
As falhas do PHP foram identificadas com auxílio de ferramentas avançadas de IA utilizadas por pesquisadores de segurança. A descoberta envolveu uma iniciativa coordenada pela OpenAI e especialistas de empresas como Calif, Wiz e Cloudflare, além dos responsáveis pelo desenvolvimento da linguagem.
O objetivo foi encontrar vulnerabilidades e disponibilizar correções antes que criminosos provocassem danos.
Mas a inteligência artificial também está sendo utilizada do outro lado.
Em investigação divulgada em 21 de outubro, a Microsoft identificou uma campanha atribuída ao grupo Storm-0940, considerado pela companhia alinhado ao Estado chinês.
Os criminosos utilizaram uma ferramenta de inteligência artificial chamada ARTEX para automatizar procedimentos de invasão, testar credenciais e explorar permissões de aplicativos conectados a ambientes corporativos.
Durante uma operação relacionada à plataforma ConnectWise, foram identificadas tentativas de autenticação em mais de 2.250 ambientes de clientes.
Segundo a Microsoft, algumas ações automatizadas conseguiram obter acessos privilegiados a sistemas corporativos em menos de três horas. Isso não significa que todos os ambientes abordados foram comprometidos.
O caso é distinto das vulnerabilidades do PHP, mas reforça uma tendência: ferramentas que antes exigiam longas etapas de trabalho manual podem executar verificações e ações em velocidade muito maior.
Para o agronegócio, isso amplia a importância de proteger não apenas a máquina, mas também os sistemas digitais que permitem administrá-la.
Ataque contra empresa de grãos mostra que o agro já está entre os alvos
Outra investigação divulgada na quinta-feira (22) traz um exemplo diretamente relacionado à cadeia agrícola.
A empresa de segurança ESET revelou detalhes de uma operação cibernética contra uma companhia de logística de grãos na Ucrânia.
O ataque começou em julho de 2025, quando criminosos utilizaram um e-mail malicioso para obter acesso aos sistemas da empresa.
Posteriormente, instalaram programas capazes de permitir acesso remoto a computadores, transferência de arquivos e coleta de informações.
Em setembro daquele ano, a operação culminou em uma ação destrutiva de exclusão de dados.
A ESET atribuiu as etapas da campanha aos grupos UAC-0099 e Sandworm, associados a interesses russos.
A invasão aconteceu em 2025, mas os detalhes da investigação foram divulgados em 22 de outubro de 2026. Não há indicação pública de que os sistemas da empresa atacada fossem utilizados para controlar máquinas agrícolas.
Mesmo assim, o episódio demonstra que a cadeia de produção e comercialização de alimentos não está fora do alcance de ataques cibernéticos direcionados.
Armazéns, operadores logísticos e empresas de comercialização dependem de sistemas que registram produtos, organizam movimentações e acompanham contratos.
A destruição ou indisponibilidade dessas informações pode representar prejuízos operacionais significativos.
Qual seria o prejuízo de um ataque durante o plantio ou a colheita?
A agricultura possui uma particularidade que torna determinadas falhas digitais especialmente sensíveis: o calendário de produção não pode ser interrompido indefinidamente.
Uma propriedade que depende de informações digitais para organizar operações pode enfrentar dificuldades se perder o acesso às plataformas utilizadas no planejamento das atividades.
Em um cenário hipotético, uma interrupção prolongada poderia atrasar a transferência de mapas de aplicação, comprometer a consulta a registros operacionais ou dificultar a coordenação entre equipes e prestadores de serviço.
Durante uma janela curta de plantio, essas dificuldades podem gerar reflexos sobre o aproveitamento das condições de umidade do solo.
Na pulverização, atrasos podem prejudicar o momento adequado de controle de determinadas pragas ou doenças.
Na colheita, problemas de comunicação e gestão podem afetar o acompanhamento das frentes de trabalho e a logística de transporte.
O prejuízo depende do nível de automação, da duração da interrupção e da capacidade da propriedade de continuar operando com procedimentos alternativos.
O mesmo raciocínio vale para a pecuária.
Fazendas leiteiras que utilizam sistemas automatizados de alimentação, ordenha e monitoramento precisam assegurar que os equipamentos críticos possam continuar funcionando em condições seguras, mesmo diante de falhas digitais.
Na cadeia frigorífica, a proteção dos sistemas de refrigeração e automação industrial merece atenção especial.
O risco mais imediato para muitas empresas rurais não é ter uma máquina sequestrada à distância, mas perder informações ou ficar sem acesso aos sistemas necessários para tomar decisões e manter a operação.
O que o produtor deve fazer para proteger sua fazenda?
A Embrapa já reconhece a segurança dos dados e a governança da informação como componentes essenciais da agricultura digital.
Isso envolve saber quem pode acessar as informações, quais permissões são concedidas a terceiros e como os sistemas funcionam quando ocorre uma falha de conectividade ou segurança.
Na prática, algumas medidas merecem prioridade:
- Proteger contas e aplicativos: utilizar senhas exclusivas e autenticação em duas etapas, quando disponível, especialmente nas plataformas de máquinas, drones e gestão agrícola.
- Controlar o acesso de terceiros: verificar as permissões concedidas a funcionários, consultores, empresas terceirizadas e concessionárias.
- Atualizar os sistemas: manter aplicativos, servidores, computadores e softwares dos equipamentos em versões recomendadas pelos fabricantes, respeitando os procedimentos de segurança operacional.
- Manter cópias dos dados: preservar backups de mapas agrícolas, informações de máquinas, cadastros, relatórios e registros essenciais à atividade.
- Preparar um plano de contingência: estabelecer como a propriedade continuará suas operações caso a internet, uma plataforma digital ou um serviço de armazenamento fique temporariamente indisponível.
Para as empresas que administram servidores e plataformas web, existe uma providência adicional relacionada diretamente aos acontecimentos desta semana.
O projeto PHP disponibilizou correções para as falhas críticas nas versões 8.2.35, 8.3.36, 8.4.27 e 8.5.12.
Nesta sexta-feira (23), os desenvolvedores também emitiram um novo aviso recomendando desativar temporariamente uma funcionalidade de acompanhamento de uploads de sessão, diante de um vetor adicional de vulnerabilidade, enquanto uma nova correção é preparada.
Essa configuração deve ser avaliada por profissionais responsáveis pelos sistemas. A simples atualização de um aplicativo no celular não substitui a correção necessária nos servidores afetados.
O campo está preparado para enfrentar a próxima geração de ataques?
A digitalização representa uma das maiores transformações tecnológicas da história recente do agronegócio.
Máquinas autônomas, inteligência artificial, sensores, aplicativos e sistemas de gestão permitem utilizar insumos de maneira mais eficiente, acompanhar operações com precisão e tomar decisões baseadas em informações antes indisponíveis.
Mas a tecnologia precisa evoluir acompanhada de uma estrutura de proteção compatível.
Os acontecimentos de outubro demonstram que uma vulnerabilidade em sistemas digitais pode desencadear uma reação internacional em poucas horas. Também mostram como a inteligência artificial pode ser utilizada tanto para descobrir falhas e desenvolver correções quanto para acelerar ataques.
Para produtores rurais, cooperativas e empresas da cadeia agrícola, o desafio não está em interromper a inovação, mas em compreender os riscos associados à conectividade.
O trator conectado, o drone agrícola e a plataforma de gestão continuam sendo ferramentas de produtividade. O que muda é que sua segurança passa a depender também de senhas, permissões, atualizações, proteção de servidores e planejamento operacional.
Na agricultura do futuro, proteger a capacidade de produzir significará, cada vez mais, proteger também a infraestrutura digital que mantém o campo funcionando.
Quer ficar por dentro do agronegócio brasileiro e receber as principais notícias do setor em primeira mão? Para isso é só entrar em nosso grupo do WhatsApp (clique aqui) ou Telegram (clique aqui). Você também pode assinar nosso feed pelo Google Notícias.


